Zero-click attack hoạt động mà không cần người dùng tương tác
Zero-click attack là hình thức tấn công khai thác lỗ hổng phần mềm để thực thi mã độc mà không yêu cầu nạn nhân bấm vào đường link, mở tệp hay xác nhận một thao tác cụ thể.
Điểm khác biệt nằm ở cách thiết bị xử lý dữ liệu đến. Smartphone liên tục nhận và tự động xử lý nhiều loại dữ liệu từ bên ngoài, chẳng hạn tin nhắn, cuộc gọi, hình ảnh, video hoặc dữ liệu mạng. Nếu thành phần xử lý dữ liệu có lỗ hổng, một dữ liệu được thiết kế đặc biệt có thể kích hoạt lỗi trước khi người dùng kịp tương tác.
Đây là lý do “không bấm vào link lạ” vẫn chưa phải lớp bảo vệ tuyệt đối. Biện pháp này rất hữu ích trước phishing và các hình thức lừa đảo dựa trên social engineering, nhưng zero-click attack nhắm vào chính lỗ hổng trong phần mềm hoặc hệ điều hành.
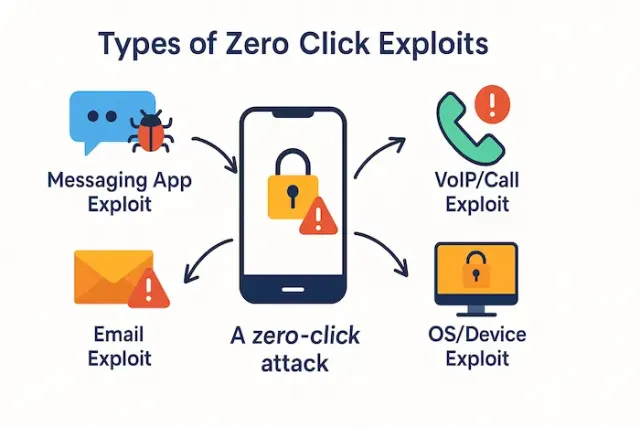
tiếp nhận và xử lý dữ liệu.
Một tin nhắn có thể trở thành điểm khởi đầu của cuộc tấn công
Các ứng dụng nhắn tin, email, gọi điện và những thành phần xử lý dữ liệu mạng thường là mục tiêu đáng chú ý vì chúng phải tiếp nhận dữ liệu từ nguồn bên ngoài.
Trong một kịch bản đơn giản, kẻ tấn công có thể gửi một dữ liệu được chế tạo đặc biệt tới thiết bị. Ứng dụng nhận dữ liệu và tự động phân tích nó để hiển thị nội dung. Nếu quá trình xử lý gặp một lỗ hổng chưa được vá, dữ liệu độc hại có thể kích hoạt lỗi và mở đường cho việc thực thi mã.
Người dùng có thể không nhìn thấy một đường link đáng ngờ nào, thậm chí không nhận ra thiết bị vừa nhận được một nội dung bất thường.
Tùy vào lỗ hổng và quyền mà kẻ tấn công giành được, hậu quả có thể bao gồm truy cập trái phép, đánh cắp dữ liệu hoặc cài đặt phần mềm gián điệp. Tuy nhiên, điều này không có nghĩa mọi zero-click attack đều tự động chiếm toàn bộ điện thoại. Kẻ tấn công vẫn cần một lỗ hổng phù hợp và chuỗi khai thác tương ứng.
Lỗ hổng Pixel gần đây cho thấy rủi ro này vẫn hiện hữu
Tháng 9/2026, Google phát hành bản cập nhật bảo mật cho các thiết bị Pixel và cảnh báo CVE-2026-58704 có dấu hiệu bị khai thác trong các cuộc tấn công có chủ đích với phạm vi hạn chế. Lỗ hổng nằm trong modem của Pixel và có thể cho phép kẻ tấn công vượt ra khỏi vùng sandbox của modem để tiếp cận các thành phần khác của thiết bị.
Theo thông tin được công bố, lỗ hổng có thể bị khai thác theo phương thức zero-click, tức người dùng không cần bấm vào link hoặc mở tệp. Google đã phát hành bản vá cho vấn đề này.
Trường hợp này đáng chú ý ở hai điểm.
Thứ nhất, zero-click attack không chỉ là một kịch bản lý thuyết. Những lỗ hổng dạng này có thể được khai thác trong các cuộc tấn công thực tế.
Thứ hai, việc cập nhật hệ điều hành và bản vá bảo mật có vai trò trực tiếp trong việc giảm rủi ro. Google khuyến nghị thiết bị Pixel được cập nhật lên mức bản vá tháng 9/2026 hoặc mới hơn để xử lý các vấn đề được nêu trong bản tin bảo mật.
để giảm nguy cơ bị khai thác lỗ hổng.
Zero-click nguy hiểm hơn phishing ở điểm nào?
Phishing thường dựa vào sự thuyết phục.
Kẻ lừa đảo gửi một tin nhắn, dựng website giả hoặc tạo thông báo khẩn cấp để khiến người dùng bấm vào link, nhập mật khẩu hoặc cung cấp mã OTP. Người dùng vẫn có một cơ hội để nhận ra dấu hiệu bất thường trước khi thực hiện hành động. Zero-click attack lại dựa vào lỗ hổng kỹ thuật.
|
Phishing |
Zero-click attack |
|---|---|
|
Thường cần người dùng tương tác |
Không cần tương tác |
|
Dựa nhiều vào social engineering |
Dựa vào lỗ hổng phần mềm |
|
Link/tệp giả thường là điểm tiếp cận |
Dữ liệu được xử lý tự động có thể là điểm tiếp cận |
|
Người dùng có thể nhận ra và dừng lại |
Khó nhận biết hơn |
|
Có thể phòng tránh bằng thói quen sử dụng |
Phụ thuộc nhiều vào bản vá bảo mật |
Tuy nhiên, không nên hiểu rằng zero-click luôn nguy hiểm hơn mọi hình thức phishing. Mức độ ảnh hưởng phụ thuộc vào lỗ hổng, thiết bị, phần mềm và chuỗi khai thác cụ thể. Điểm đáng lo nhất là người dùng khó nhận biết cuộc tấn công bằng những dấu hiệu quen thuộc.
Người dùng có thể làm gì để giảm rủi ro?
Không có thiết lập nào giúp smartphone miễn nhiễm với zero-click attack. Cách phòng vệ thực tế nhất là giảm thời gian thiết bị tồn tại trong trạng thái dễ bị khai thác.
Cập nhật hệ điều hành thường xuyên. Khi nhà sản xuất phát hành bản vá cho một lỗ hổng nghiêm trọng, việc trì hoãn cập nhật sẽ kéo dài khoảng thời gian thiết bị có thể bị khai thác.
Cập nhật ứng dụng. Một số lỗ hổng nằm trong ứng dụng hoặc thư viện xử lý dữ liệu chứ không nằm trực tiếp trong hệ điều hành.
Không sử dụng thiết bị đã bị can thiệp sâu vào hệ thống. Việc root hoặc jailbreak có thể làm thay đổi các lớp bảo vệ mặc định của thiết bị, dù mức độ ảnh hưởng phụ thuộc từng trường hợp.
Bật các cơ chế bảo vệ tài khoản. MFA hoặc phương thức xác thực chống phishing như FIDO/WebAuthn giúp bảo vệ tài khoản nếu thông tin đăng nhập bị đánh cắp qua những hình thức tấn công khác. CISA khuyến nghị sử dụng phương thức xác thực chống phishing khi có thể.
Quan trọng nhất, người dùng không nên tự chẩn đoán rằng điện thoại đã bị zero-click attack chỉ vì máy nóng, hao pin hoặc hoạt động bất thường. Những biểu hiện này có rất nhiều nguyên nhân khác. Khi nghi ngờ thiết bị bị xâm nhập, nên cập nhật hệ thống, kiểm tra các cảnh báo bảo mật từ nhà sản xuất và tìm hỗ trợ kỹ thuật đáng tin cậy.
Cuộc chơi bảo mật đang chuyển từ “đừng bấm” sang “hãy luôn cập nhật”
Trong nhiều năm, lời khuyên quen thuộc khi sử dụng Internet là không bấm vào link lạ. Đây vẫn là nguyên tắc quan trọng, đặc biệt trước phishing và malware phát tán qua social engineering.
Nhưng zero-click attack cho thấy một lớp rủi ro khác: đôi khi thiết bị có thể gặp vấn đề trước khi người dùng kịp thực hiện bất kỳ thao tác nào.
Điều này khiến bản vá bảo mật trở thành một phần quan trọng trong thói quen sử dụng smartphone. Người dùng không cần hiểu cách một exploit hoạt động hay biết từng mã CVE để tự bảo vệ mình. Điều cần thiết hơn là duy trì thiết bị ở trạng thái được hỗ trợ, cập nhật hệ điều hành và ứng dụng, đồng thời sử dụng các cơ chế xác thực mạnh cho những tài khoản quan trọng.
Trong một môi trường mà điện thoại ngày càng chứa nhiều dữ liệu cá nhân, tài chính và công việc, bảo mật không còn chỉ là vấn đề người dùng có bấm vào đâu hay không, mà còn phụ thuộc vào cách thiết bị tự xử lý dữ liệu ở phía sau màn hình.